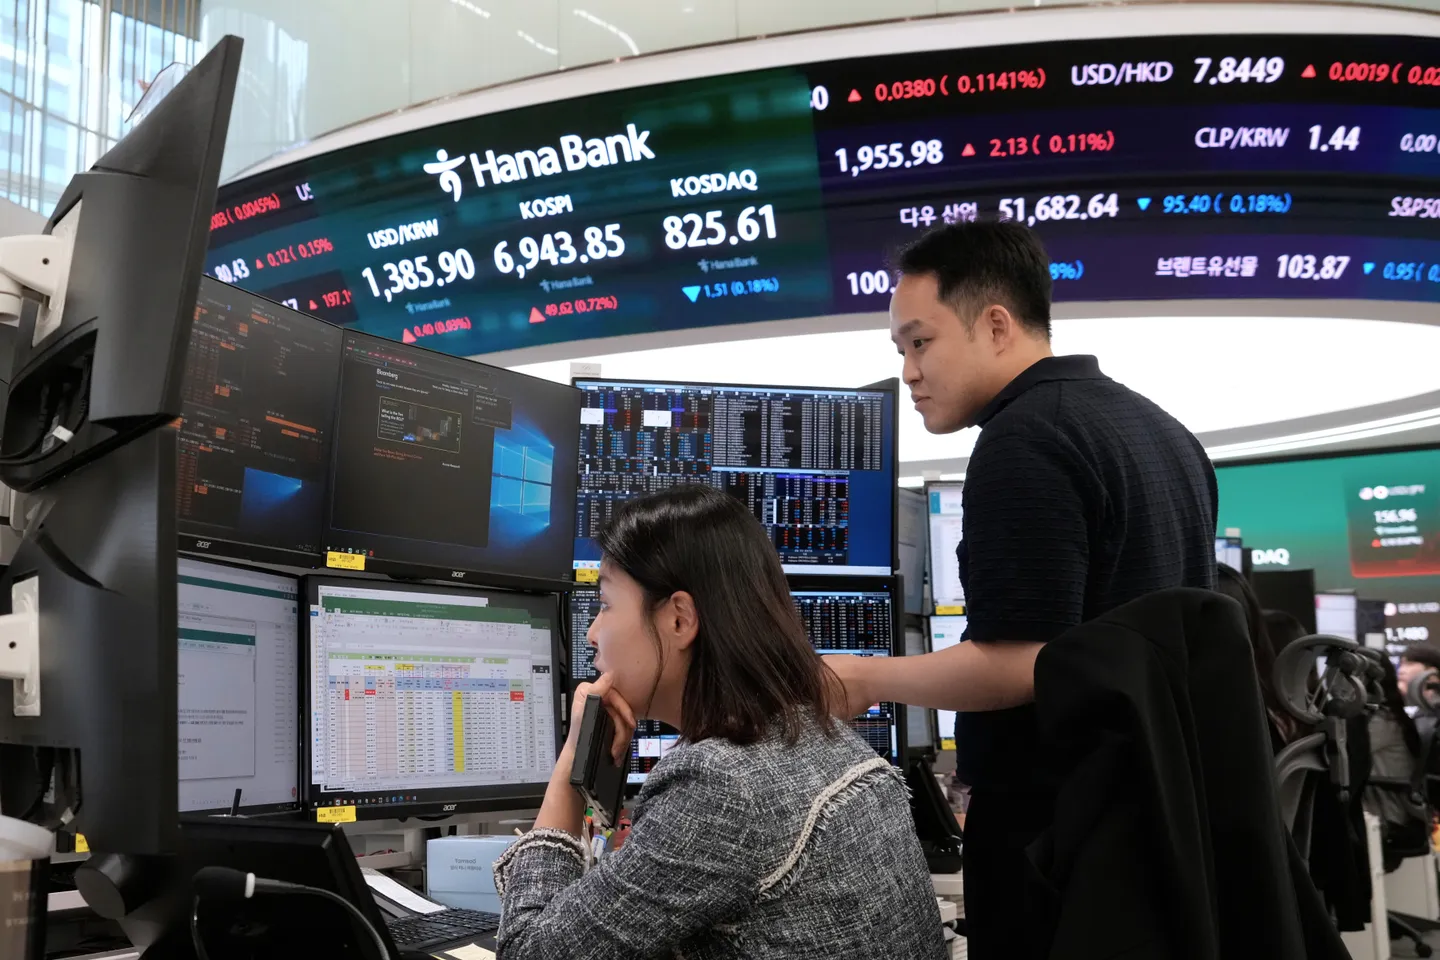
امریکی سائبر سکیورٹی کمپنی 'کراوڈ سٹرائک'کے مطابق، چینی زبان بولنے والے ایک نامعلوم ہیکر نے مصنوعی ذہانت سے چلنے والے ٹول کےاستعمال سے جنوبی کوریا کے کئی مالیاتی اداروں کے کمپیوٹر سسٹموں میں داخل ہو کر ڈیٹا چوری کر لیا ہے۔
یونہاپ نیوز ایجنسی نے جمعرات کے روز CrowdStrike کی ایک رپورٹ کے حوالے سے بتایا ہےکہ یہ سائبر حملے ستمبر کے اواخر اور اکتوبر کے اوائل کے درمیان کیے گئے۔
حملہ آور نے چین میں تیار کیے گئے اوپن سورس پینیٹریشن ٹیسٹنگ ٹول ARTEX کو بڑے لسانی ماڈلوں (LLMs) کے ساتھ استعمال کرتے ہوئے بینکاری نظاموں تک رسائی حاصل کی۔
نشانہ بننے والے نظاموں میں ایک بینک کی قرض کی معلومات حاصل کرنے کی سروس اور دوسرے بینک کا ملازمین کے لیے موبائل سپورٹ پلیٹ فارم شامل تھا۔
CrowdStrike نے ان حملوں سے منسلک دو سرورز کی نشاندہی کی، جن میں سے ایک ہانگ کانگ میں واقع تھا۔
کمپنی کے مطابق حملہ آور کا مقصد مالی فائدہ حاصل کرنا معلوم ہوتا ہے۔ اس کی بنیاد کمپنی نے ان تلاشوں کو قرار دیا ہے جن کے ذریعے جنوبی کوریا کا چوری شدہ ڈیٹا فروخت کرنے والی آن لائن مارکیٹوں کے بارے میں معلومات حاصل کی گئی تھیں۔
تاہم، حملہ آور کی شناخت، سائبر حملوں کا دائرہ اور چوری کیے گئے ڈیٹا کی مقدار کی ابھی تک تصدیق نہیں ہو سکی۔
یہ انکشافات حال ہی میں ہانا بینک، KB کوک من بینک اور شن ہان بینک سے متعلق رپورٹ ہونے والے ڈیٹا لیکس کے بعد سامنے آئے ہیں۔ ان واقعات کی تحقیقات مالیاتی نگران اداروں اور قانون نافذ کرنے والے اداروں کی جانب سے کی جا رہی ہیں