یورپی یونین کمیشن پر بڑے پیمانے کا سائبر حملہ کیا گیا ہے، جس کے نتیجے میں کمیشن کے ملازمین کا ذاتی ڈیٹا چوری ہونے کا خدشہ ہے۔ ادارے کے بعض اندرونی نظام بھی 10 روز سے زائد عرصے سے متاثر ہیں۔
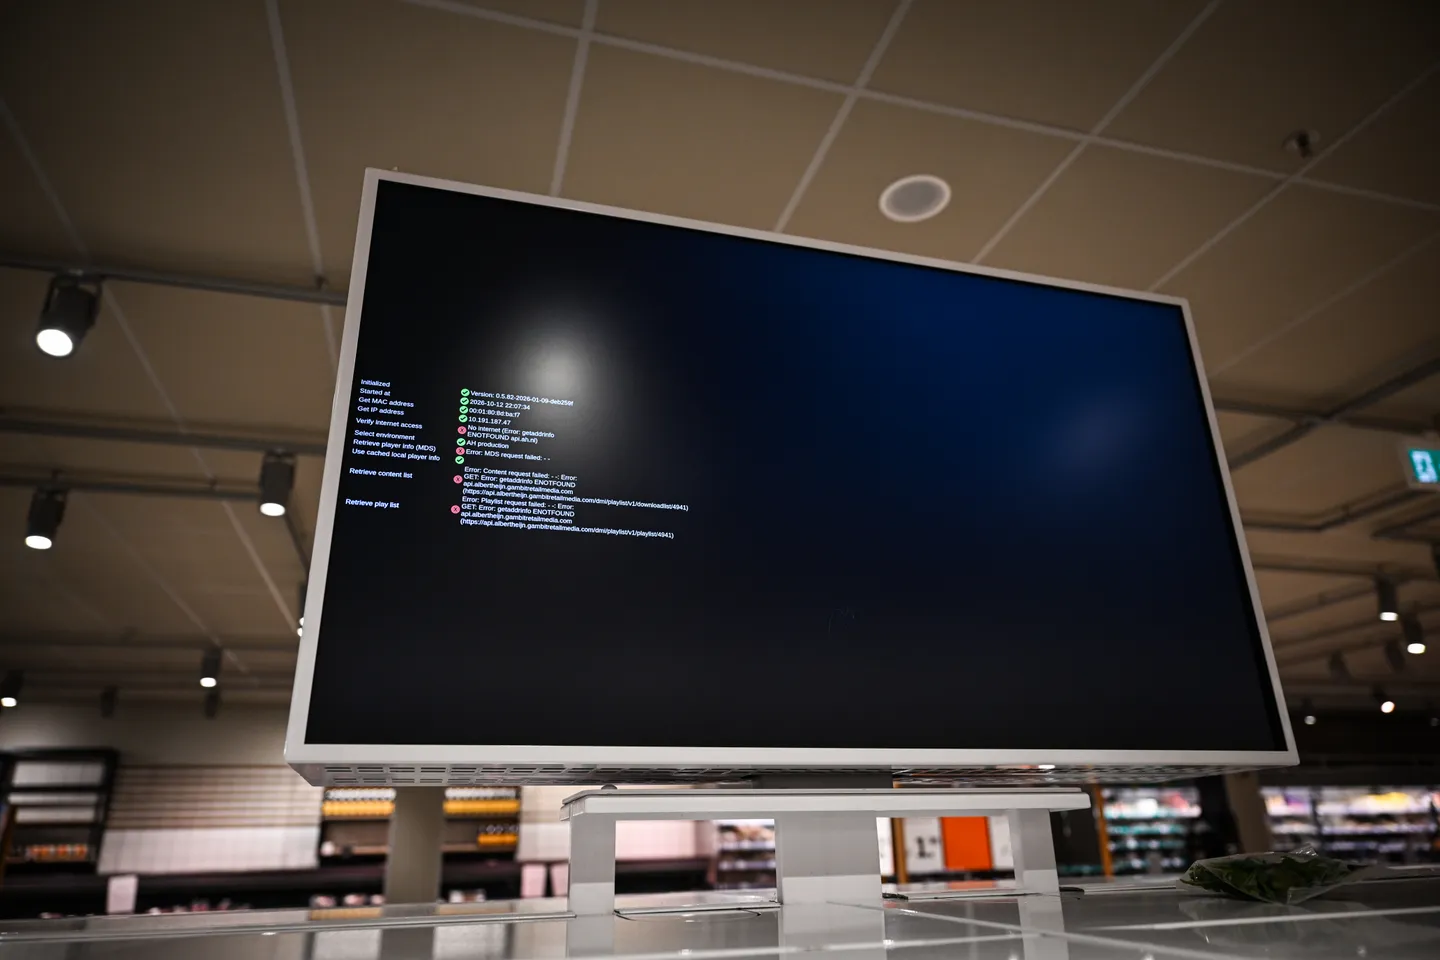
پولیٹیکو کی، یورپی یونین حکام کے حوالے سے، شائع کردہ خبر کے مطابق سائبر حملے میں کمیشن کے اطلاعاتی ٹیکنالوجی (آئی ٹی) نظاموں کو نشانہ بنایا گیا ہے اور اس کے نتیجے میں ملازمین کی تنخواہوں کی تفصیلات، چھٹیوں کی درخواستوں اور طبی اخراجات سے متعلق امور کی انجام دہی میں رکاوٹیں پیدا ہوئی ہیں۔
نام کو پوشیدہ رکھتے ہوئے ایک یورپی یونین عہدیدار نے بتایا ہےکہ کمیشن کو یقین ہے کہ اس نے حملے کے بیشتر حصے پر قابو پا لیا ہے، تاہم اس سے ہونے والے نقصان کی مکمل شدت کا ابھی تک تعین نہیں ہو سکا۔
عہدیدار کے مطابق، نظاموں کو دوبارہ فعال کرنے کا عمل شروع کر دیا گیا ہے اور حملے کے اثرات سے متعلق تحقیقات جاری ہیں۔
انہوں نے بتایا کہ ابھی تک یہ معلوم نہیں ہو سکا کہ آیا کمیشن کے ملازمین کی ذاتی معلومات چوری ہوئی ہیں یا نہیں۔ اسی غیر یقینی صورتِ حال کے باعث عملے کو محدود پیمانے پر معلومات فراہم کی گئی ہیں۔
عہدیدار نے بتایا کہ سائبر حملے کے نتیجے میں پیدا ہونے والی رکاوٹیں 10 روز سے زائد عرصے سے جاری ہیں۔ تنخواہوں کی تفصیلات، چھٹیوں کی درخواستوں اور اوقاتِ کار کا ریکارڈ رکھنے والے نظام ’’Sysper‘‘ اور طبی اخراجات کی ادائیگی کے لیے استعمال ہونے والے نظام ’’MyPMO‘‘ کو ہفتے کے آغاز میں دوبارہ فعال کر دیا گیا تھا۔
تاہم، عہدیدار نے بتایا کہ Sysper نظام میں گزشتہ روز ایک بار پھر مختصر وقت کے لیے تعطل پیدا ہوا۔ انہوں نے مزید کہا کہ کمیشن کی ترجمے کی خدمات بھی 17 نومبر کو اس سائبر حملے سے متاثر ہوئیں۔
اس ماہ کے آغاز میں یہ بات سامنے آئی تھی کہ بین الاقوامی ہیکرز نے مصنوعی ذہانت سے چلنے والے عوامی استعمال کے لیے دستیاب ٹول ’’ARTEX‘‘ کا استعمال کیا۔ یہ ٹول انفارمیشن ٹیکنالوجی کے نظاموں میں سکیورٹی کی خامیوں کی نشاندہی کرنے کے لیے تیار کیا گیا ہے۔
یورپی یونین کے ایک عہدیدار نے بتایا کہ بعض عناصر اس نوعیت کے ٹولز کا غلط استعمال کرتے ہوئے کمیشن کو نشانہ بنا رہے ہیں۔
یورپی یونین کمیشن کی اعلیٰ انتظامیہ بھی متحرک ہو گئی
کمیشن کے اعلیٰ سطحی ادارے برائے انتظامی بحران، یعنی ’’کارپوریٹ مینجمنٹ بورڈ‘‘ نے اس ماہ کے آغاز میں جاری سائبر واقعات کا جائزہ لینے کے لیے ہنگامی اجلاس منعقد کیا۔
اس کے علاوہ، کمیشن کے ڈیجیٹل خدمات کے ذمہ دار شعبے کو سکیورٹی جانچ کے اقدامات مزید سخت کرنے کی ہدایت بھی دی گئی۔
یورپی یونین کمیشن کے ترجمان تھامس رینیر نے بھی بتایا کہ سائبر حملے کی نشاندہی کے بعد اس کے تدارک کے لیے ضروری اقدامات کیے گئے ہیں۔
رینیر کے مطابق، کمیشن کے بعض نظاموں کو نشانہ بنایا گیا اور معمول کے طریقۂ کار کے تحت متعلقہ افراد کو اس بارے میں آگاہ کر دیا گیا ہے۔
سائبر حملے سے ہونے والے نقصان کی مکمل شدت اور ذاتی معلومات چوری ہونے یا نہ ہونے سے متعلق تحقیقات تاحال جاری ہیں